
La ciberseguridad se ha convertido en una prioridad para las empresas.
Muchas pymes siguen pensando que los ciberdelincuentes solo atacan a grandes corporaciones. La realidad es muy diferente: los ataques informáticos buscan cada vez más pequeñas y medianas empresas debido a que suelen disponer de menos recursos y medidas de protección.
Un incidente de seguridad puede provocar la pérdida de datos, la paralización de la actividad, sanciones por incumplimiento normativo o daños reputacionales difíciles de recuperar. Por ello, identificar los errores más comunes es el primer paso para proteger el negocio.
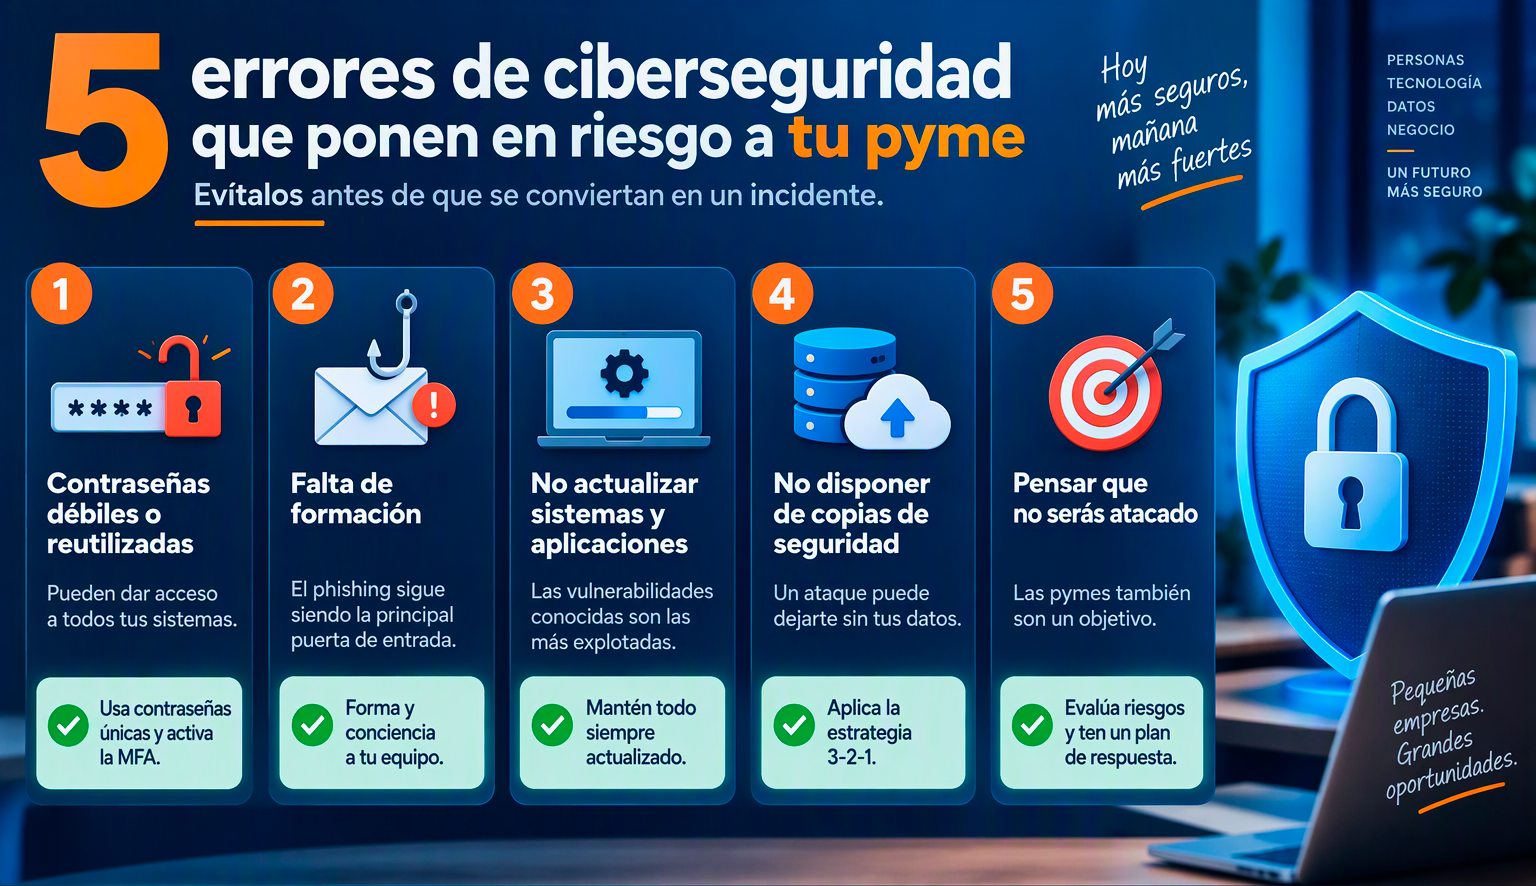
1. Utilizar contraseñas débiles o reutilizadas
Uno de los errores de ciberseguridad más frecuentes en las pymes es utilizar contraseñas sencillas o repetir la misma clave en varias aplicaciones y servicios.
Cuando una contraseña es comprometida, los atacantes pueden acceder a múltiples sistemas de la empresa en cuestión de minutos.
- Crear contraseñas únicas para cada servicio.
- Utilizar gestores de contraseñas.
- Activar la autenticación multifactor (MFA).
- Implantar políticas de renovación de credenciales.
2. No formar a los empleados en ciberseguridad
El factor humano sigue siendo la principal puerta de entrada de los ciberataques. Un correo electrónico fraudulento o un enlace malicioso pueden comprometer la seguridad de toda la organización.
Muchas empresas invierten en tecnología, pero olvidan formar a las personas que utilizan diariamente los sistemas.
- Realizar cursos de concienciación en ciberseguridad.
- Enseñar a identificar ataques de phishing.
- Crear protocolos de actuación ante incidentes.
- Actualizar periódicamente los conocimientos del personal.
3. No actualizar sistemas y aplicaciones
Utilizar software desactualizado supone uno de los mayores riesgos para cualquier organización. Los ciberdelincuentes aprovechan vulnerabilidades conocidas para acceder a equipos y redes corporativas.
- Instalar las actualizaciones de seguridad regularmente.
- Mantener actualizados sistemas operativos y aplicaciones.
- Automatizar los procesos de actualización cuando sea posible.
- Revisar periódicamente los equipos corporativos.
4. No disponer de copias de seguridad fiables
Los ataques de ransomware continúan siendo una de las principales amenazas para las empresas. Cuando los datos son cifrados por los atacantes, la recuperación puede resultar imposible si no existen copias de seguridad correctamente gestionadas.
- Realizar copias de seguridad periódicas.
- Mantener una copia fuera de la red corporativa.
- Comprobar regularmente la restauración de los datos.
- Aplicar la estrategia 3-2-1 de respaldo.
5. Pensar que la empresa no será atacada
Muchas pymes consideran que no son un objetivo atractivo para los ciberdelincuentes. Este exceso de confianza provoca una menor inversión en prevención y aumenta significativamente la exposición al riesgo.
- Realizar auditorías de seguridad periódicas.
- Definir una política interna de ciberseguridad.
- Evaluar los riesgos tecnológicos de la empresa.
- Preparar un plan de respuesta ante incidentes.